

WinFAS API - krok 1 - volba způsobu zpřístupnění API
Související rozcestníky | Hlavní rozcestník | Zprovoznění WinFAS API - rozcestník | Následující krok >>
Před zahájením instalace je potřeba určit, jakým způsobem bude webový server s WinFAS API zpřístupněn z internetu. Zvolený způsob ovlivňuje zejména umístění webového serveru, nastavení DNS, firewallu, přesměrování portů a HTTPS certifikátu.
1.1 Zvolte způsob zveřejnění webového serveru
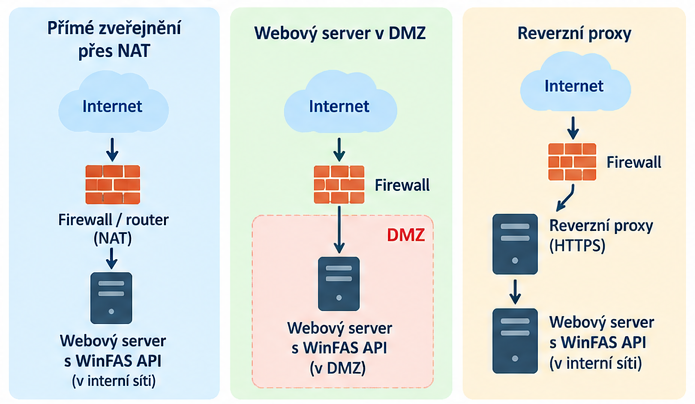
Nejprve rozhodněte, jak bude komunikace z internetu směrována k webovému serveru. Nejčastější možnosti jsou:
- Přímé zveřejnění webového serveru pomocí NAT / přesměrování portů
Firewall nebo router přesměruje požadavky z veřejné IP adresy přímo
na webový server v místní síti. - Umístění webového serveru do DMZ
Veřejně dostupný webový server je oddělen od běžné vnitřní sítě.
Toto řešení poskytuje lepší oddělení veřejně dostupných služeb
od ostatních serverů a pracovních stanic. - Zveřejnění prostřednictvím reverzní proxy
Z internetu je dostupná pouze reverzní proxy, která HTTPS požadavky
předává internímu webovému serveru. Samotný server s WinFAS API
tak nemusí být přímo dostupný z internetu.
Konkrétní variantu doporučujeme konzultovat se správcem sítě. U veřejně dostupných služeb je vhodné minimalizovat počet serverů a portů přístupných přímo z internetu.
1.2 Ověřte dostupnost veřejné IP adresy
Pro zveřejnění služby je potřeba určit, na jaké veřejné IP adrese bude API dostupné. Ověřte zejména:
- zda má internetové připojení veřejnou IP adresu,
- zda je veřejná IP adresa statická,
- zda poskytovatel internetu nevyužívá CGNAT, který může příchozí komunikaci znemožnit,
- na jaké zařízení je veřejná IP adresa směrována a kde bude provedeno případné přesměrování portů.
Pro serverové služby doporučujeme používat statickou veřejnou IP adresu.
1.3 Určete veřejný DNS název
Pro API připravte DNS název, pod kterým bude služba dostupná, například:
wfapi.vasefirma.cz
DNS záznam musí následně směrovat na veřejnou IP adresu nebo jiný veřejný bod, přes který bude API zpřístupněno. Zvolený DNS název bude použit také při vystavení HTTPS certifikátu, proto jej doporučujeme určit před konfigurací webového serveru.
1.4 Připravte pravidla firewallu a směrování
Na firewallu musí být povolena pouze komunikace nezbytná pro provoz API.
Standardně se jedná především o:
- TCP 443 – HTTPS, který bude použit pro běžnou komunikaci s API,
- případně TCP 80 – HTTP, pokud je potřebný například pro vystavení nebo automatickou obnovu HTTPS certifikátu.
Pokud je použit NAT, je potřeba nastavit přesměrování příchozí komunikace na příslušný webový server nebo reverzní proxy.
Ostatní porty webového nebo databázového serveru není vhodné z internetu zpřístupňovat.
1.5 Určete umístění webového serveru
Podle zvoleného způsobu zveřejnění rozhodněte, kde bude webový server s WinFAS API umístěn:
- ve vnitřní síti,
- v samostatné DMZ,
- nebo za reverzní proxy.
Webový server musí mít přístup ke zdrojům potřebným pro provoz WinFAS API, zároveň ale doporučujeme jeho síťová oprávnění omezit pouze na skutečně potřebnou komunikaci.
Databázový server WinFAS není určen k přímému zveřejnění do internetu.
1.6 Připravte HTTPS certifikát
WinFAS API doporučujeme z internetu zpřístupňovat výhradně prostřednictvím HTTPS.
Před instalací proto určete:
- DNS název API,
- kdo bude HTTPS certifikát vystavovat,
- kde bude HTTPS komunikace ukončena – přímo na webovém serveru, nebo na reverzní proxy,
- jak bude probíhat obnova certifikátu.
Certifikát musí být vystaven pro DNS název, pod kterým budou klienti API službu používat.
1.7 Ověřte výslednou architekturu
Před pokračováním v dalších krocích instalace by mělo být jednoznačně určeno:
- veřejné DNS jméno API,
- veřejná IP adresa nebo jiný vstupní bod,
- způsob zveřejnění služby,
- umístění webového serveru,
- zařízení, na kterém bude provedeno nastavení firewallu a případného NAT,
- způsob zabezpečení pomocí HTTPS,
- místo, kde bude HTTPS certifikát nainstalován.
Tyto informace budou potřeba v dalších částech návodu při konfiguraci DNS, firewallu, webového serveru a HTTPS certifikátu.